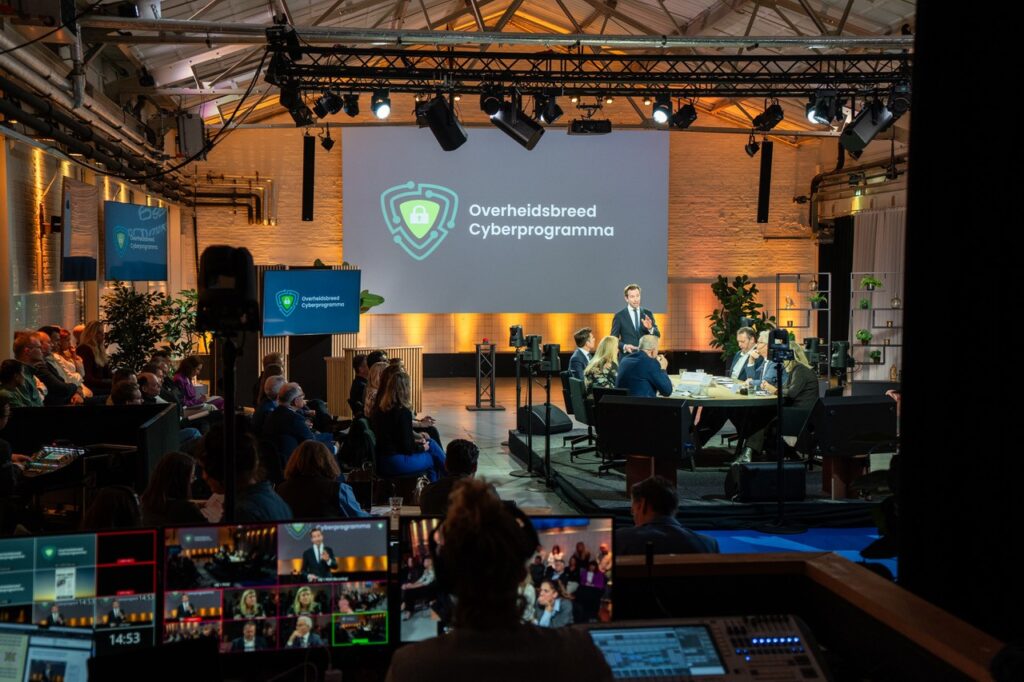
Op maandag 2 november organiseert het ministerie van Binnenlandse Zaken en Koninkrijksrelaties (BZK) de jaarlijkse Overheidsbrede Cyberoefening. Tijdens een realistisch crisisscenario ervaar je hoe digitale verstoringen snel kunnen uitgroeien tot maatschappelijke problemen – en wat dat vraagt van een goed voorbereid crisisteam.
Extreme regenval, uitval van IT-systemen en rondgaande desinformatie: in het scenario van dit jaar krijgt de fictieve gemeente Waaldam te maken met een complexe digitale crisis. Terwijl medewerkers onderzoeken wat er precies gebeurt, lopen de gevolgen snel op. De oefening laat zien hoe digitale incidenten direct impact hebben op de fysieke leefomgeving.
Direct aanmelden
De oefening is interactiever, realistischer en compacter: de live-uitzending duurt anderhalf uur. Je kunt meedoen met je eigen crisisteam op locatie, deelnemen in de Greenroom of online meekijken hoe teams de crisis aanpakken. Check de website voor meer informatie en om je direct aan te melden.
Doe mee met het onderzoek naar vooraf mee-oefenen
Het Overheidsbreed Cyberprogramma onderzoekt hoe organisaties het vooraf mee-oefenen ervaren. Daarvoor zoeken we respondenten die:
- hebben deelgenomen aan het vooraf mee-oefenen;
- zich wel hebben ingeschreven maar uiteindelijk niet hebben deelgenomen;
- ervaring hebben met het opvolgen van lessons learned;
- willen meedenken over het vergroten van impact en betrokkenheid.
Meedoen kan via een kort gesprek van ongeveer 30 minuten via Teams, of via een vragenlijst. Interesse? Laat het weten via: weerbaredigitaleoverheid@ictu.nl
Het bericht Cyberoefening 2026: test je besluitvorming onder druk verscheen eerst op Digitale Overheid.
Dit artikel is afkomstig van Rijksoverheid.
Lees het volledige artikelGerelateerde artikelen
NCSC-2026-0463 [1.00] [M/H] Kwetsbaarheid verholpen in Cisco Secure Firewall ASA en FTD Software
Cisco heeft een ernstige kwetsbaarheid verholpen in Cisco Secure Firewall Adaptive Security Appliance (ASA) en Cisco Secure Firewall Threat Defense (FTD). Cisco bevestigt dat de kwetsbaarheid actief wordt misbruikt. Deze kwetsbaarheid met kenmerk CVE-2026-76418 heeft een CVSS-score van 8.6 en bevind...
NCSC-2026-0462 [1.00] [M/H] Kwetsbaarheden verholpen in Juniper Networks Session Smart Router en Session Smart Conductor
Juniper heeft meerdere kwetsbaarheden verholpen in Juniper Networks Session Smart Router en Session Smart Conductor. De kwetsbaarheden betreffen verschillende componenten van de Juniper Networks Session Smart Router en Session Smart Conductor. - Er zijn out-of-bounds read- en write-fouten in HTTP-pa...
NCSC-2026-0461 [1.00] [M/H] Kwetsbaarheden verholpen in Linux kernel
Linux heeft kwetsbaarheden verholpen in de IPv4 TCP stack en het IPv4 networking subsystem van de Linux kernel. De eerste kwetsbaarheid betreft een race condition in de IPv4 TCP stack die leidt tot een use-after-free van socketopties tijdens gelijktijdige TCP SYN retransmissies of request socket mig...