Ga naar hoofdinhoud
Rijksoverheid

NCSC-2026-0222 [1.00] [M/H] Kwetsbaarheden verholpen in GitLab Enterprise Edition en Community Edition

• 1 min leestijd
GitLab heeft meerdere kwetsbaarheden verholpen in GitLab Enterprise Edition (EE) en Community Edition (CE) in versies variërend van 9.1 tot voor 18.11.7, 19.0 tot voor 19.0.4, en 19.1 tot voor 19.1.2. De kwetsbaarheden betreffen onder andere: - Het creëren van repositories met discrepanties tussen de webinterface en de daadwerkelijke downloadbare bestanden door onjuiste verwerking van Git reference names. - Onvoldoende autorisatiecontroles in GraphQL-operaties waardoor gebruikers met auditor-permissies compliance violation records kunnen aanpassen. - Cross-site scripting (XSS) waarbij gebruikers met developer-permissies kwaadaardige scripts kunnen injecteren in de browser van andere gebruikers door onjuiste inputsanitatie. - Ongeautoriseerde detectie van private projecten door onbevoegde gebruikers via cross-project reference pages. - Bypass van autorisatiecontroles waardoor gebruikers met minimale toegangsrechten metadata van werkitems in private projecten kunnen inzien. - Toegang tot opgeslagen credentials van andere gebruikers door maintainers via onvoldoende toegangsbeperkingen. - Ongeautoriseerde wijziging van groepsinstellingen door foutieve autorisatiecontroles op groepsniveau. Deze kwetsbaarheden maken het mogelijk voor gebruikers met verschillende toegangsrechten om acties uit te voeren of informatie in te zien die normaal gesproken beperkt zou moeten zijn, door het omzeilen van autorisatiecontroles of het misbruiken van onjuiste inputverwerking.

Dit artikel is afkomstig van NCSC.

Lees het volledige artikel

Deel dit artikel

Terug naar artikelen

Gerelateerde artikelen

NCSC-2026-0511 [1.00] [M/H] Kwetsbaarheid verholpen in IBM Aspera Faspex

IBM heeft een kwetsbaarheid verholpen in IBM Aspera Faspex versies 5.0.0 tot en met 5.0.19. De kwetsbaarheid betreft een onjuiste autorisatiecontrole die het een geauthenticeerde gebruiker mogelijk maakt om de gebruikersautorisatie te omzeilen. Door het opstellen van specifieke berichten kan een aan...
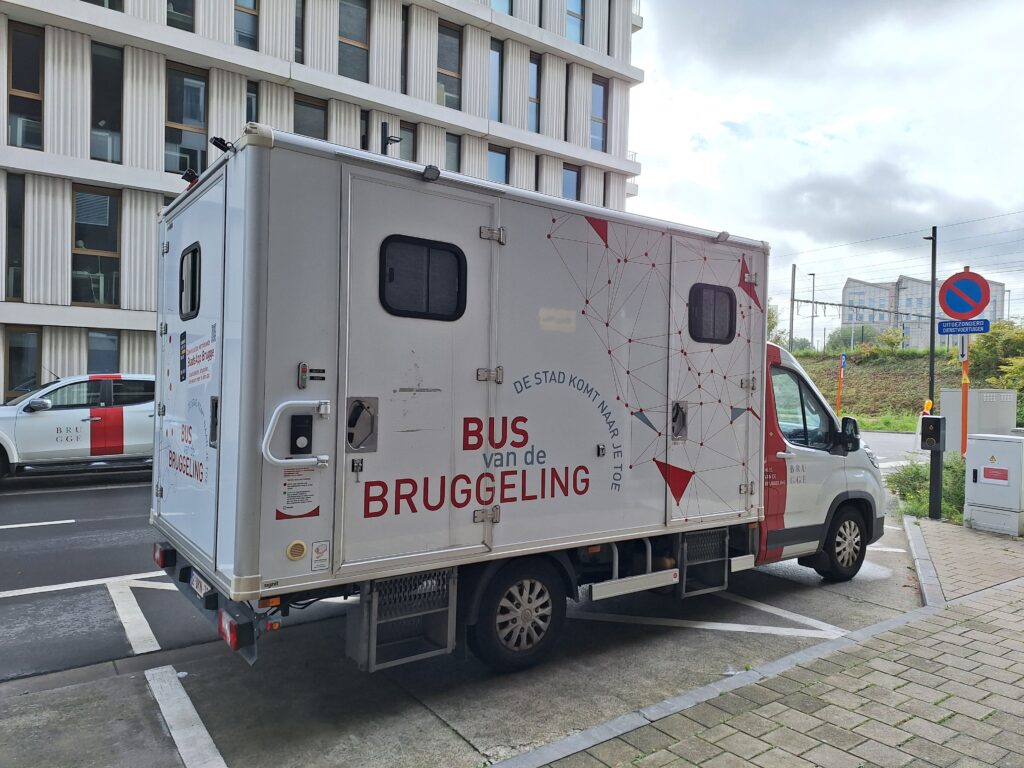
Dienstverlening dichtbij: 4 lessen uit Brugge

Dienstverlening dichtbij: 4 lessen uit Brugge

Vlaamse stad Brugge is voorloper in overheidsbrede dienstverlening dichtbij de inwoner. Ze was één van de pioniers in de ontwikkeling van het Draagbaar Loket. Het bericht Dienstverlening dichtbij: 4 lessen uit Brugge verscheen eerst op Digitale Overheid.

Dienstverlening dichtbij: 3 lessen uit Brugge

Dienstverlening dichtbij: 3 lessen uit Brugge

Vlaamse stad Brugge is voorloper in overheidsbrede dienstverlening dichtbij de inwoner. Ze was één van de pioniers in de ontwikkeling van het Draagbaar Loket. Het bericht Dienstverlening dichtbij: 3 lessen uit Brugge verscheen eerst op Digitale Overheid.

Hulp nodig bij je project?

Neem vrijblijvend contact met ons op om te bespreken hoe we je kunnen helpen.

Neem contact op

Cookies

Wij gebruiken cookies om de website te verbeteren. Noodzakelijke cookies zijn altijd actief. Privacybeleid

Cookie-voorkeuren