Ga naar hoofdinhoud
Rijksoverheid

NCSC-2026-0233 [1.00] [M/H] Kwetsbaarheden verholpen in Microsoft Azure

• 2 min leestijd
Microsoft heeft kwetsbaarheden verholpen in diverse Azure componenten. Een kwaadwillende kan de kwetsbaarheden misbruiken om een Denial-of-Service te veroorzaken, beveiligingsmaatregelen te omzeilen of zich verhoogde rechten toe te kennen en zo mogelijk toegang te krijgen tot gegevens waartoe de kwaadwillende aanvankelijk niet is geautoriseerd. De ernstigste kwetsbaarheden bevonden zich in de OpenAI agent en Entra provisioning. Deze kwetsbaarheden zijn echter door Microsoft centraal reeds verholpen en slechts opgenomen ter informatie. Er zijn voor deze kwetsbaarheden geen acties vereist. ``` Azure CycleCloud: |----------------|------|-------------------------------------| | CVE-ID | CVSS | Impact | |----------------|------|-------------------------------------| | CVE-2026-57969 | 8.80 | Verkrijgen van verhoogde rechten | | CVE-2026-58279 | 6.50 | Verkrijgen van verhoogde rechten | |----------------|------|-------------------------------------| Microsoft Entra Provisioning Service (SyncFabric): |----------------|------|-------------------------------------| | CVE-ID | CVSS | Impact | |----------------|------|-------------------------------------| | CVE-2026-57100 | 9.90 | Verkrijgen van verhoogde rechten | |----------------|------|-------------------------------------| Azure Monitor Agent: |----------------|------|-------------------------------------| | CVE-ID | CVSS | Impact | |----------------|------|-------------------------------------| | CVE-2026-47632 | 8.80 | Verkrijgen van verhoogde rechten | |----------------|------|-------------------------------------| Azure Spring Apps: |----------------|------|-------------------------------------| | CVE-ID | CVSS | Impact | |----------------|------|-------------------------------------| | CVE-2026-50338 | 8.20 | Verkrijgen van verhoogde rechten | |----------------|------|-------------------------------------| Azure Active Directory: |----------------|------|-------------------------------------| | CVE-ID | CVSS | Impact | |----------------|------|-------------------------------------| | CVE-2026-50652 | 7.50 | Denial-of-Service | | CVE-2026-50653 | 7.50 | Denial-of-Service | |----------------|------|-------------------------------------| Azure OpenAI: |----------------|------|-------------------------------------| | CVE-ID | CVSS | Impact | |----------------|------|-------------------------------------| | CVE-2026-45499 | 9.90 | Verkrijgen van verhoogde rechten | |----------------|------|-------------------------------------| Azure Synapse: |----------------|------|-------------------------------------| | CVE-ID | CVSS | Impact | |----------------|------|-------------------------------------| | CVE-2026-26145 | 4.80 | Verkrijgen van verhoogde rechten | |----------------|------|-------------------------------------| ```

Dit artikel is afkomstig van NCSC.

Lees het volledige artikel

Deel dit artikel

Terug naar artikelen

Gerelateerde artikelen

NCSC-2026-0427 [1.00] [M/H] Kwetsbaarheden verholpen in Ahsay AhsayCBS

Ahsay heeft kwetsbaarheden verholpen in AhsayCBS tot en met versie 10.3.2. De kwetsbaarheid met kenmerk CVE-2026-105133 heeft een CVSS-score van 7,3 en betreft onvoldoende authenticatie in de functie checkSysPwd van de AhsayCBS API. Een niet-geauthenticeerde kwaadwillende kan de kwetsbaarheid op afs...
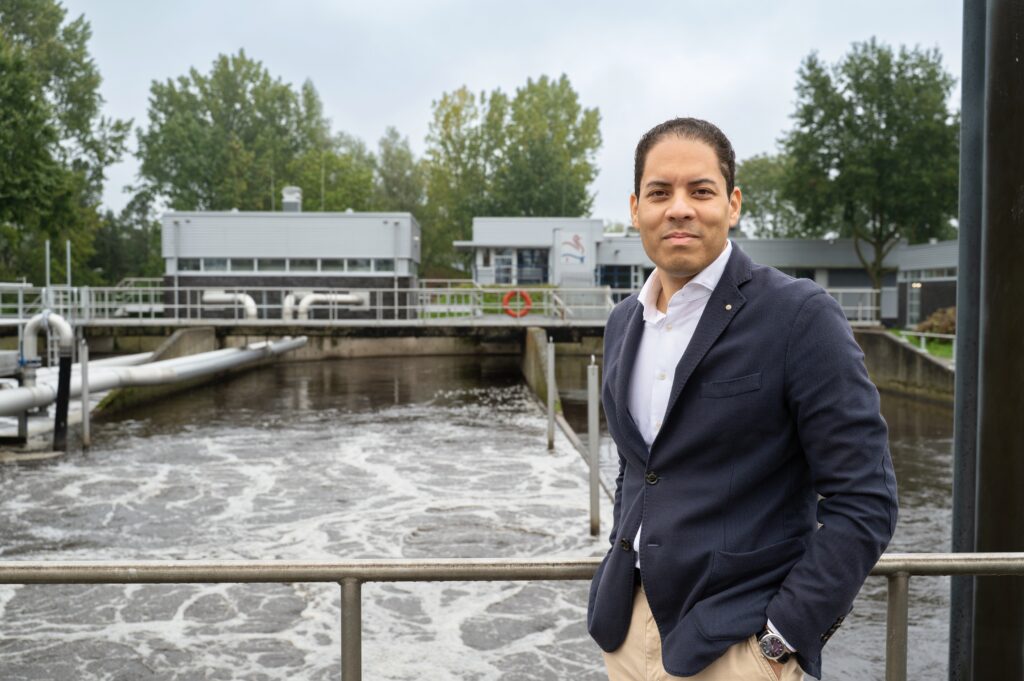
Digitale weerbaarheid begint buiten de IT-afdeling

Digitale weerbaarheid begint buiten de IT-afdeling

"Om de organisatie echt veiliger te maken en te houden, is bewustzijn van belang", zegt Keith Farzan, CISO bij Hoogheemraadschap De Stichtse Rijnlanden (HDSR). Het bericht Digitale weerbaarheid begint buiten de IT-afdeling verscheen eerst op Digitale Overheid.

Hulp nodig bij je project?

Neem vrijblijvend contact met ons op om te bespreken hoe we je kunnen helpen.

Neem contact op

Cookies

Wij gebruiken cookies om de website te verbeteren. Noodzakelijke cookies zijn altijd actief. Privacybeleid

Cookie-voorkeuren