NCSC-2026-0276 [1.00] [M/H] Kwetsbaarheden verholpen in Veeam Service Provider Console
Dit artikel is afkomstig van NCSC.
Lees het volledige artikelGerelateerde artikelen
NCSC-2026-0466 [1.00] [L/H] Kwetsbaarheid verholpen in WordPress Core
WordPress heeft een kwetsbaarheid verholpen in WordPress Core versies 4.7 tot en met 7.1.3. De kwetsbaarheid maakt misbruik mogelijk van een TOCTOU-racecondition (Time-of-Check to Time-of-Use) tijdens volledige WordPress Core-upgrades. Hierdoor kan een niet-geauthenticeerde aanvaller op afstand code...
NCSC-2026-0465 [1.00] [M/H] Kwetsbaarheden verholpen in Barracuda Email Security Gateway
Barracuda heeft kwetsbaarheden verholpen in Barracuda Email Security Gateway. Barracuda heeft twee kwetsbaarheden vastgesteld in verschillende Barracuda-producten: een kwetsbaarheid voor het omzeilen van autorisatiecontroles (CVE-2026-116606) en een kwetsbaarheid voor command injection (CVE-2026-111...
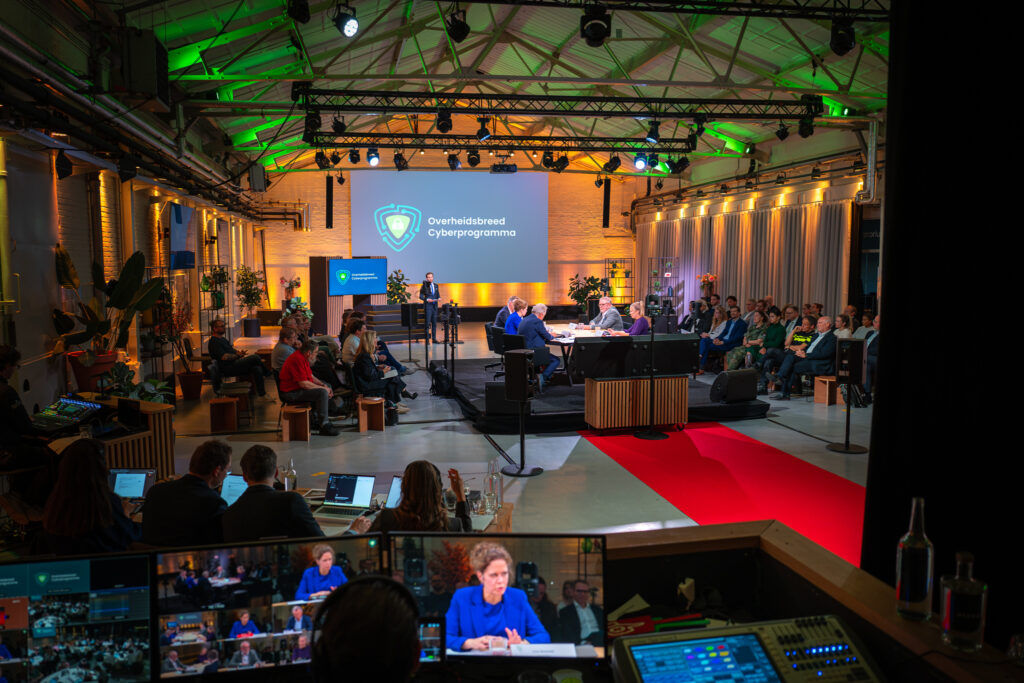
Overheid oefent aanpak langdurige cybercrisis
Wat als belangrijke systemen uitvallen? Overheidsorganisaties oefenden met de gevolgen van een langdurige crisis. Ook desinformatie en communicatie kwamen aan bod. Het bericht Overheid oefent aanpak langdurige cybercrisis verscheen eerst op Digitale Overheid.