NCSC-2026-0318 [1.00] [M/M] Kwetsbaarheden verholpen in Citrix NetScaler ADC en NetScaler Gateway
Dit artikel is afkomstig van NCSC.
Lees het volledige artikelGerelateerde artikelen
NCSC-2026-0399 [1.00] [M/H] Kwetsbaarheid verholpen in Citrix NetScaler ADC en NetScaler Gateway
Citrix heeft een kwetsbaarheid verholpen in NetScaler ADC en NetScaler Gateway. De kwetsbaarheid betreft een geheugenoverflow in versies van NetScaler ADC en NetScaler Gateway die ouder zijn dan 14.1-73.41 en 13.1-64.28. Deze kwetsbaarheid kan leiden tot een Denial of Service (DoS) waarbij de normal...
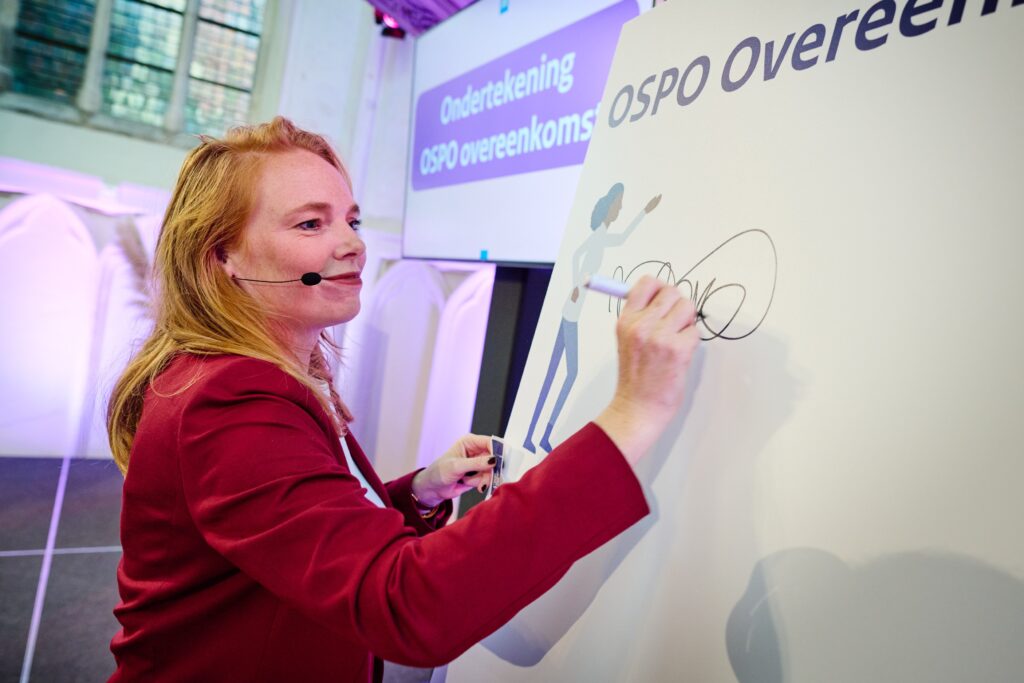
Overheid en onderwijs willen meer opensourcewerken
Open source is niet altijd de makkelijkste of goedkoopste optie. Maar het is wel een manier om onze systemen in te richten zoals wij dat willen. Het bericht Overheid en onderwijs willen meer opensourcewerken verscheen eerst op Digitale Overheid.
NCSC-2026-0398 [1.00] [M/H] Kwetsbaarheid verholpen in Fortinet FortiMail
Fortinet heeft een kwetsbaarheid verholpen in FortiMail. FortiMail bevat een kritieke kwetsbaarheid (CVE-2026-104286) in de verwerking van bestandspaden, veroorzaakt door een combinatie van Path Traversal (CWE-22) en onvoldoende neutralisatie van NULL-bytes (CWE-158). Een niet-geauthenticeerde aanva...