NCSC-2026-0386 [1.00] [H/H] Kwetsbaarheid verholpen in F5 Networks BIG-IP Access Policy Manager
Dit artikel is afkomstig van NCSC.
Lees het volledige artikelGerelateerde artikelen
NCSC-2026-0385 [1.00] [M/H] Kwetsbaarheid verholpen in VeloCloud Orchestrator (VCO) on-premises
VeloCloud heeft een kwetsbaarheid verholpen in VeloCloud Orchestrator (VCO) on-premises. De kwetsbaarheid in VCO stelt externe aanvallers in staat om toegang te krijgen tot geprivilegieerde interne functionaliteit, wat de vertrouwelijkheid, integriteit en beschikbaarheid kan aantasten. De kwetsbaarh...
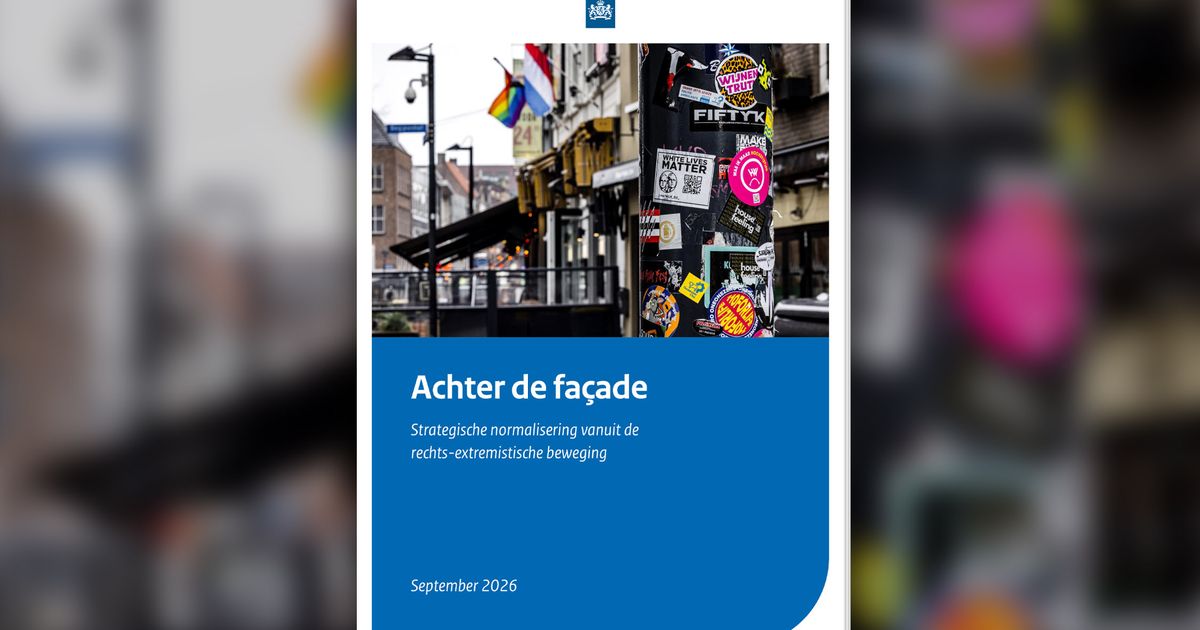
AIVD en NCTV: rechts-extremisten proberen gedachtegoed te normaliseren
Nieuwsbericht22-09-2026 | 16:00Bij rechts-extremisme staan ongelijkwaardigheid op basis van huidskleur en de overtuiging van witte superioriteit centraal. De Algemene Inlichtingen- en Veiligheidsdienst (AIVD) en de Nationaal Coördinator Terrorismebestrijding en Veiligheid (NCTV) constateren in een g...
Kabinet kiest voor invoering e-facturatie
Per 1 juli 2030 wil het kabinet e-facturatie en rapportage invoeren voor bedrijven. Daarmee sluit Nederland aan op de EU-plannen voor btw in het digitale tijdperk. Het bericht Kabinet kiest voor invoering e-facturatie verscheen eerst op Digitale Overheid.