Ga naar hoofdinhoud
Rijksoverheid

NCSC-2026-0404 [1.00] [M/H] Kwetsbaarheden verholpen in WatchGuard Fireware OS

• 2 min leestijd
WatchGuard heeft meerdere kwetsbaarheden verholpen in Fireware OS. De impact van deze kwetsbaarheden varieert, net als de toegangsrechten die nodig zijn voor misbruik. - Een aanvaller met schrijfrechten op het systeem kan via een kwetsbaarheid in SAML single sign-on-sessies een kwaadaardig sessiebestand laden en arbitraire code uitvoeren. - Geauthenticeerde beheerders kunnen via path traversal in de WebUI Management Agent willekeurige lokale bestanden lezen. Een low-privileged geauthenticeerde gebruiker kan via resource-uitputting van diagnostische tools een denial-of-service veroorzaken. - De spamBlocker-service bevat een stack-based buffer overflow die door een geauthenticeerde beheerder kan leiden tot een crash of code-executie. - Een stack-based buffer overflow in de DHCP fingerprinting-daemon kan door een niet-geauthenticeerde aanvaller met netwerktoegang worden misbruikt voor code-executie of een crash. - Een geauthenticeerde gebruiker met beperkte Access Portal-rechten kan via een SAML-login kwetsbaarheid ongeautoriseerde toegang tot Mobile VPN with SSL verkrijgen. - Een remote, niet-geauthenticeerde aanvaller kan via resource-uitputting in het wgagent-loginproces een denial-of-service veroorzaken. - De Access Portal reverse proxy bevat een improper authorization-kwetsbaarheid waardoor geauthenticeerde gebruikers met beperkte rechten toegang kunnen krijgen tot ongeautoriseerde webapplicaties. - Een NULL pointer dereference in de NetFlow-packetverwerking kan door een remote, niet-geauthenticeerde aanvaller een crash veroorzaken. - De BOVPN Over TLS-clientconfiguratie bevat een code-injection-kwetsbaarheid waardoor een aanvaller die de remote VPN-server beheert commando's met rootrechten kan uitvoeren op het Firebox-apparaat. - Integer-underflow kwetsbaarheden in de IKE- en IKEv2-daemons kunnen door remote, niet-geauthenticeerde aanvallers worden misbruikt om crashes en daarmee denial-of-service te veroorzaken. - Een NULL pointer dereference in het authenticatieproces kan door een remote, niet-geauthenticeerde aanvaller een crash van de managementdaemon veroorzaken. - Een OS command injection in de interne API van WatchGuard Access Points kan door een aanvaller met netwerktoegang worden misbruikt voor het uitvoeren van willekeurige commando's. - Een CSRF-kwetsbaarheid in WatchGuard Dimension kan het mogelijk maken om zonder toestemming database snapshots te creëren. - Een missing authorization-kwetsbaarheid in de wgagent Management API kan door geauthenticeerde gebruikers met beperkte rechten worden misbruikt voor ongeautoriseerde API-verzoeken, crashes en het lezen van willekeurige bestanden. - Een kwetsbaarheid in libxml2 kan leiden tot een out-of-bounds read en denial-of-service bij het verwerken van XML-input.

Dit artikel is afkomstig van NCSC.

Lees het volledige artikel

Deel dit artikel

Terug naar artikelen

Gerelateerde artikelen

NCSC-2026-0511 [1.00] [M/H] Kwetsbaarheid verholpen in IBM Aspera Faspex

IBM heeft een kwetsbaarheid verholpen in IBM Aspera Faspex versies 5.0.0 tot en met 5.0.19. De kwetsbaarheid betreft een onjuiste autorisatiecontrole die het een geauthenticeerde gebruiker mogelijk maakt om de gebruikersautorisatie te omzeilen. Door het opstellen van specifieke berichten kan een aan...
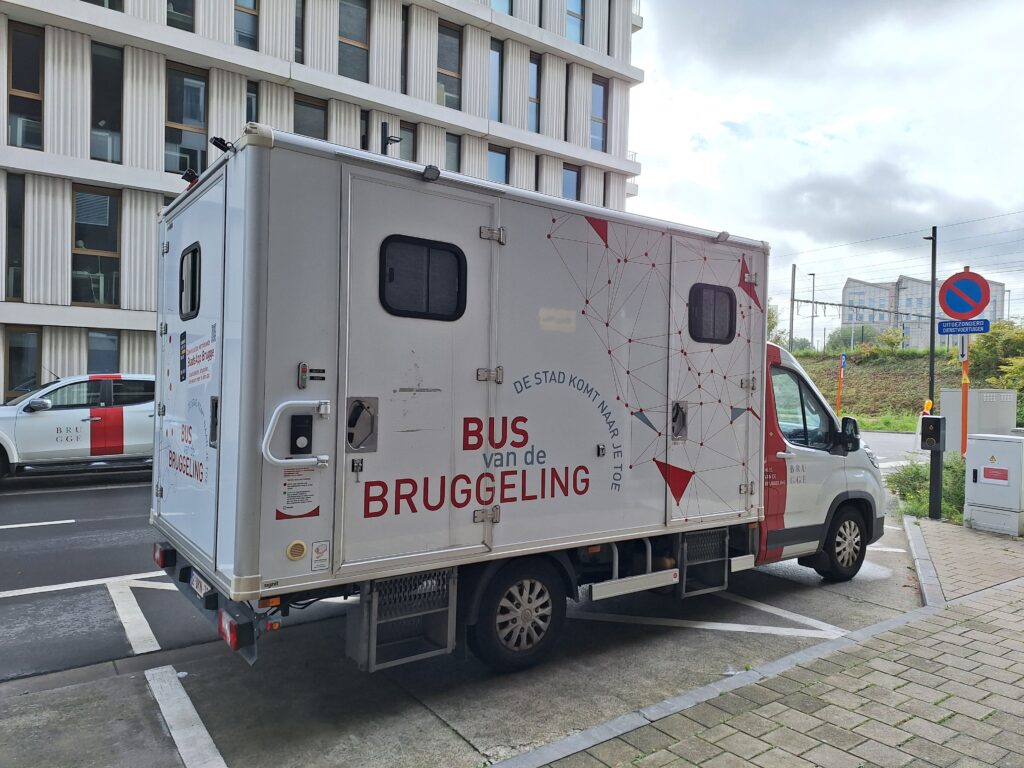
Dienstverlening dichtbij: 4 lessen uit Brugge

Dienstverlening dichtbij: 4 lessen uit Brugge

Vlaamse stad Brugge is voorloper in overheidsbrede dienstverlening dichtbij de inwoner. Ze was één van de pioniers in de ontwikkeling van het Draagbaar Loket. Het bericht Dienstverlening dichtbij: 4 lessen uit Brugge verscheen eerst op Digitale Overheid.

Dienstverlening dichtbij: 3 lessen uit Brugge

Dienstverlening dichtbij: 3 lessen uit Brugge

Vlaamse stad Brugge is voorloper in overheidsbrede dienstverlening dichtbij de inwoner. Ze was één van de pioniers in de ontwikkeling van het Draagbaar Loket. Het bericht Dienstverlening dichtbij: 3 lessen uit Brugge verscheen eerst op Digitale Overheid.

Hulp nodig bij je project?

Neem vrijblijvend contact met ons op om te bespreken hoe we je kunnen helpen.

Neem contact op

Cookies

Wij gebruiken cookies om de website te verbeteren. Noodzakelijke cookies zijn altijd actief. Privacybeleid

Cookie-voorkeuren