NCSC-2026-0466 [1.00] [L/H] Kwetsbaarheid verholpen in WordPress Core
Dit artikel is afkomstig van NCSC.
Lees het volledige artikelGerelateerde artikelen
NCSC-2026-0465 [1.00] [M/H] Kwetsbaarheden verholpen in Barracuda Email Security Gateway
Barracuda heeft kwetsbaarheden verholpen in Barracuda Email Security Gateway. Barracuda heeft twee kwetsbaarheden vastgesteld in verschillende Barracuda-producten: een kwetsbaarheid voor het omzeilen van autorisatiecontroles (CVE-2026-116606) en een kwetsbaarheid voor command injection (CVE-2026-111...
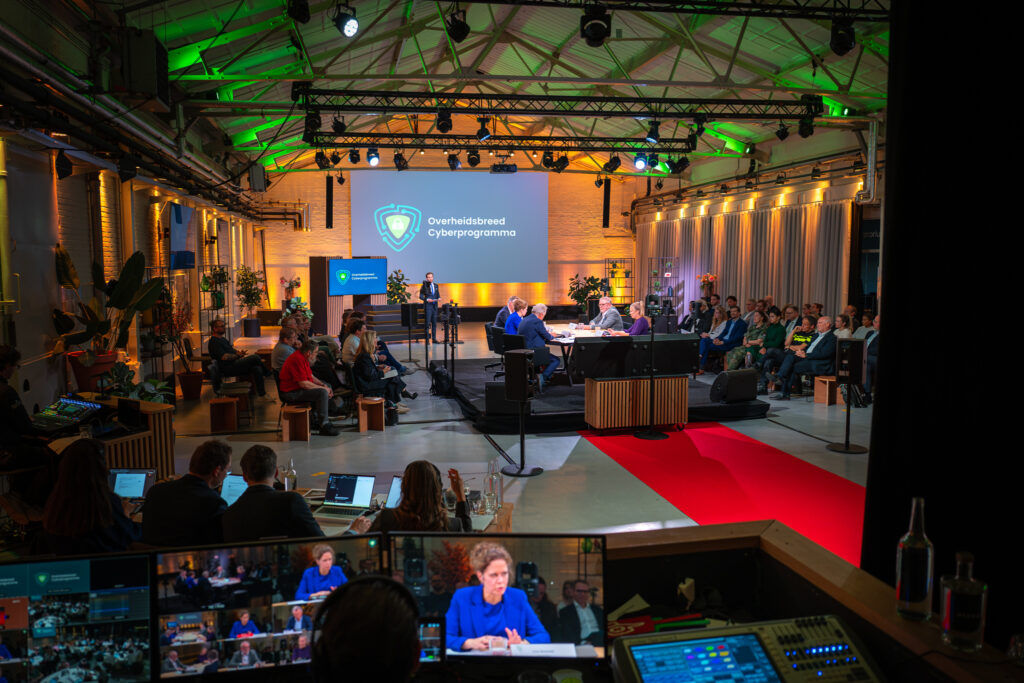
Overheid oefent aanpak langdurige cybercrisis
Wat als belangrijke systemen uitvallen? Overheidsorganisaties oefenden met de gevolgen van een langdurige crisis. Ook desinformatie en communicatie kwamen aan bod. Het bericht Overheid oefent aanpak langdurige cybercrisis verscheen eerst op Digitale Overheid.
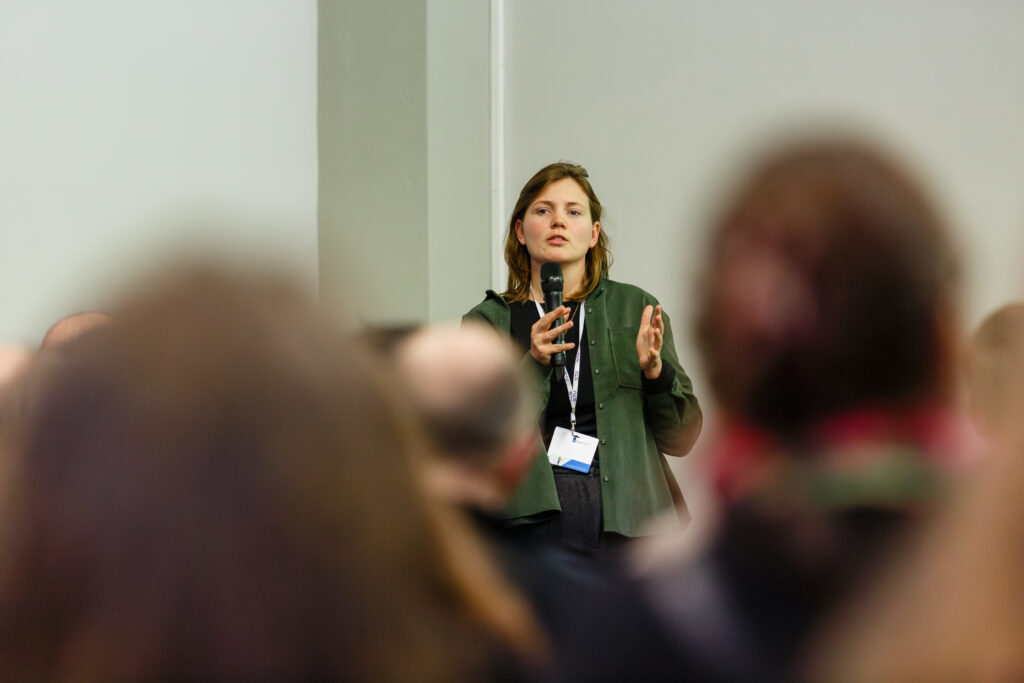
Brede Welvaart Scan helpt gemeenten verder kijken
Wat betekent een beleidskeuze voor de leefbaarheid, gezondheid of veiligheid van inwoners? Met de Brede Welvaart Scan brengt de gemeente Amsterdam effecten in beeld. Het bericht Brede Welvaart Scan helpt gemeenten verder kijken verscheen eerst op Digitale Overheid.