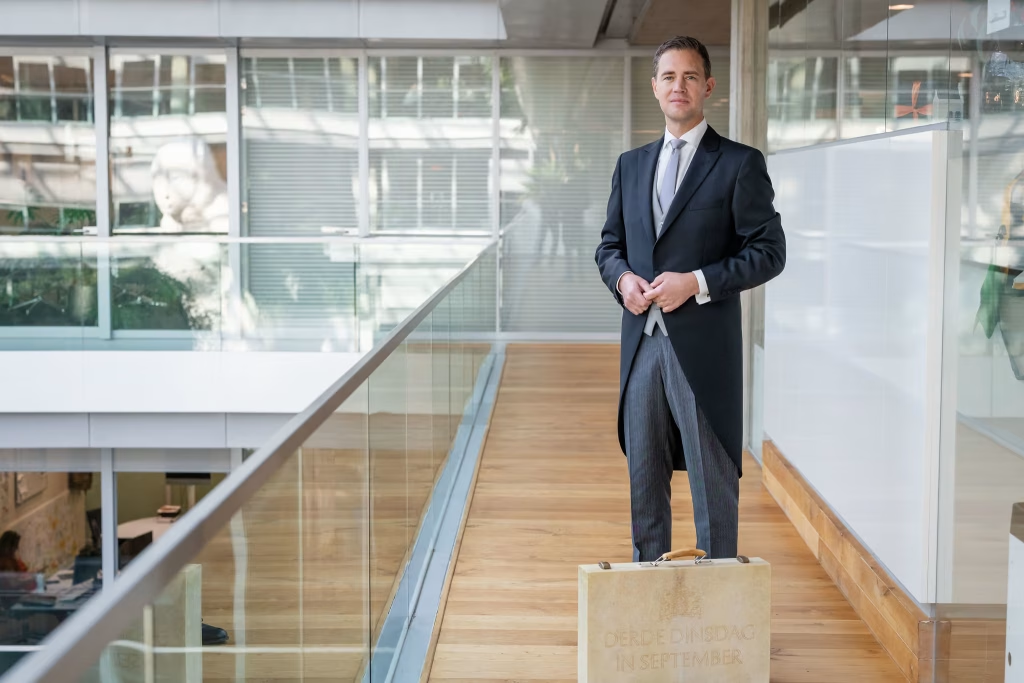
Jaarlijks presenteert het kabinet op Prinsjesdag haar plannen voor het aankomende jaar. In de Troonrede van 2026 benoemde Koning Willem-Alexander opnieuw het belang van digitalisering voor de Nederlandse samenleving.
Het kabinet ziet grote kansen in de ontwikkeling van digitalisering en AI. Tegelijkertijd vraagt deze ontwikkeling om duidelijke kaders en veilige toepassing.
Digitale transitie
Het kabinet werkt aan een arbeidsmarkt die aansluit op de digitale transitie. Talentontwikkeling in digitale sectoren krijgt prioriteit: “De arbeidsmarkt van morgen vraagt om het aantrekken, opleiden en vasthouden van toptalent in cruciale sectoren als AI, digitalisering, energie en biotechnologie.”
Cyberveiligheid en digitale dreiging
De digitale dreiging neemt toe, zowel door statelijke actoren als door internationale criminele netwerken. Het kabinet kondigt nieuwe maatregelen aan om burgers en bedrijven beter te beschermen. In de Troonrede staat het volgende: “Cyberdreigingen en digitale hacks vanuit Rusland en andere landen, en vanuit internationaal opererende criminele organisaties, zijn nu al aan de orde van de dag. Dat vereist een stevig antwoord. Het kabinet komt daarom met voorstellen zodat de inlichtingendiensten burgers en bedrijven beter kunnen beschermen tegen cyberaanvallen, desinformatie en terrorisme.”
Digitale dienstverlening
De overheid wil beter gaan werken met minder regels en meer ruimte voor mensen en bedrijven. Digitalisering speelt daarin een belangrijke rol. In de Troonrede staat: “Onderling delen van overheidsinformatie moet veel eenvoudiger worden, zodat mensen en bedrijven sneller en beter worden geholpen en niet van het kastje naar de muur worden gestuurd.”
Het kabinet formuleert een duidelijke ambitie voor de digitale overheid: “Het motto van de overheidsdienstverlening moet zijn: snel en digitaal waar het kan, persoonlijk waar het moet.”
Lees meer over Prinsjesdag 2026
Het bericht Prinsjesdag: aandacht voor AI, cyber en dienstverlening verscheen eerst op Digitale Overheid.
Dit artikel is afkomstig van Rijksoverheid.
Lees het volledige artikelGerelateerde artikelen
NCSC-2026-0463 [1.00] [M/H] Kwetsbaarheid verholpen in Cisco Secure Firewall ASA en FTD Software
Cisco heeft een ernstige kwetsbaarheid verholpen in Cisco Secure Firewall Adaptive Security Appliance (ASA) en Cisco Secure Firewall Threat Defense (FTD). Cisco bevestigt dat de kwetsbaarheid actief wordt misbruikt. Deze kwetsbaarheid met kenmerk CVE-2026-76418 heeft een CVSS-score van 8.6 en bevind...
NCSC-2026-0462 [1.00] [M/H] Kwetsbaarheden verholpen in Juniper Networks Session Smart Router en Session Smart Conductor
Juniper heeft meerdere kwetsbaarheden verholpen in Juniper Networks Session Smart Router en Session Smart Conductor. De kwetsbaarheden betreffen verschillende componenten van de Juniper Networks Session Smart Router en Session Smart Conductor. - Er zijn out-of-bounds read- en write-fouten in HTTP-pa...
NCSC-2026-0461 [1.00] [M/H] Kwetsbaarheden verholpen in Linux kernel
Linux heeft kwetsbaarheden verholpen in de IPv4 TCP stack en het IPv4 networking subsystem van de Linux kernel. De eerste kwetsbaarheid betreft een race condition in de IPv4 TCP stack die leidt tot een use-after-free van socketopties tijdens gelijktijdige TCP SYN retransmissies of request socket mig...