Nieuwsbericht28-10-2026 | 09:30
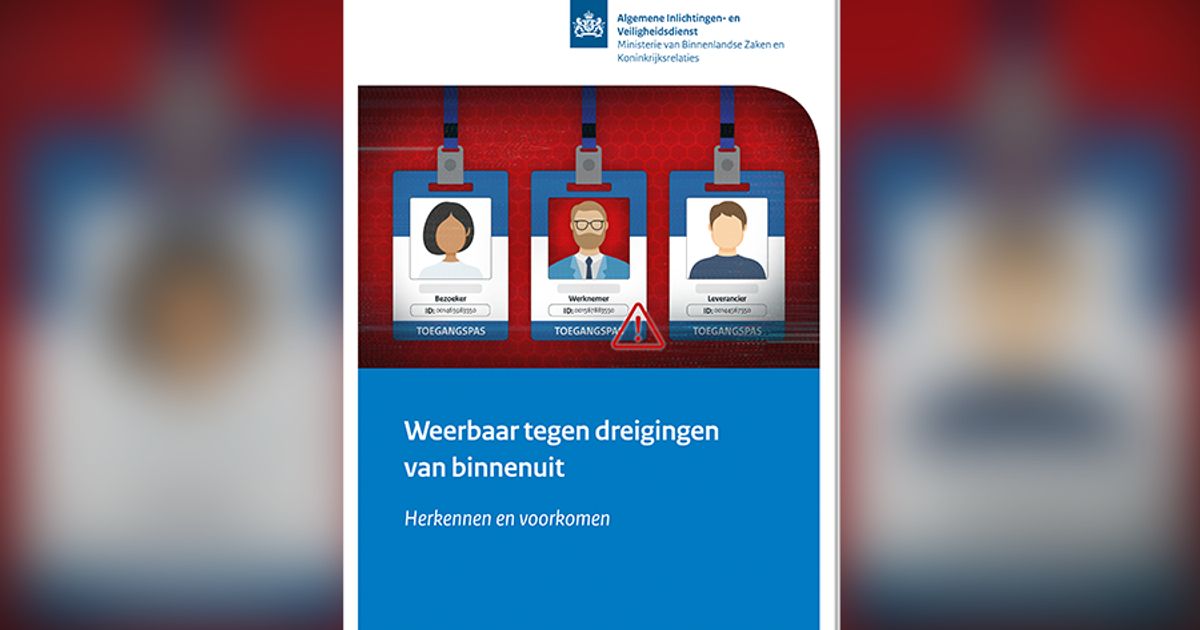
Uit inlichtingenonderzoek van de AIVD blijkt dat buitenlandse inlichtingendiensten, extremistische en criminele netwerken er niet voor terugdeinzen om insiders in te zetten bij organisaties en bedrijven. Dit gebeurt zowel in de publieke als private sector. Het gaat hier bijvoorbeeld om van diefstel van kennis, personeelsgegevens, technologie en vertrouwelijke informatie tot aan sabotage.
Bij veel zaken rondom insider risk blijken herhaaldelijk dezelfde systeemkwetsbaarheden naar voren te komen. Het is belangrijk dat organisaties en bedrijven voldoende maatregelen treffen om zich te beschermen tegen dreigingen van binnenuit. De publicatie Weerbaar tegen dreigingen van binnenuit vergroot het bewust zijn over insider-dreigingen en geeft concrete adviezen om deze risico's beheersbaar te maken.
Hoewel de AIVD zich primair richt op insiders die schade kunnen toebrengen aan de nationale veiligheid en/of de Nederlandse belangen, zijn de inzichten in deze publicatie breder toepasbaar. De adviezen zijn ook waardevol voor organisaties die te maken krijgen met insiders die onbewust schade veroorzaken.
Wat is een insider risk?
Een insider risk is een interne dreiging die uitgaat van een persoon die zijn kennis of autorisaties gebruikt om bewust of onbewust schade toe te brengen aan de belangen van de organisatie waarvoor diegene werkt of toegang toe heeft. De belangrijkste schadelijke activiteiten die insiders kunnen ontplooien zijn spionage, beïnvloeding, sabotage en corruptie. Het kan ook zijn dat iemand eerder geautoriseerde toegang heeft gehad. Er zijn verschillende typen insider-dreigingen te onderscheiden, afhankelijk van de intentie en de aard van de acties van de insider. De meeste incidenten vinden plaats via niet-intentionele insiders. De impact van een actie van een intentionele insider is vaak doelgericht met een grote impact.
Insider risk vraagt om integrale aanpak
Veel organisaties houden bij het treffen van maatregelen voor het beveiligen van hun informatie rekening met dreigingen van buitenaf, zoals hackers. Het risico dat van binnenuit komt, de interne dreiging, wordt echter vaak over het hoofd gezien. Het beheersen van dit type risico vereist een integrale aanpak. De AIVD adviseert daarom het onderwerp insider risk op te nemen in het integrale risicobeheersingsproces en om hiervoor een specifiek insider risk-programma in te richten.
Dit artikel is afkomstig van AIVD.
Lees het volledige artikelGerelateerde artikelen
NCSC-2026-0495 [1.00] [M/H] Kwetsbaarheden verholpen in Oracle Java
Oracle heeft meerdere kwetsbaarheden verholpen in Oracle Java. In dit beveiligingsadvies gaan we uitsluitend in op CVE-2026-114938, de rest van de kwetsbaarheden zal hierin later worden aangevuld. De kwetsbaarheid zit in de compiler, het onderdeel dat Java-code optimaliseert en uitvoert. Een aanvall...
Samen werken aan een visie op digitaal vakmanschap
Begin december verschijnt de gezamenlijke visie op digitaal vakmanschap binnen de NDS. Hoe werkten Rijk, gemeenten, waterschappen en publieke dienstverleners samen? Het bericht Samen werken aan een visie op digitaal vakmanschap verscheen eerst op Digitale Overheid.
1 digitale overheid? Alleen als we onze deskundigheid delen
"Als iedere overheidsorganisatie zich ontfermt over 1 onderdeel van de digitale leefomgeving, komen we echt tot 1 digitale overheid". Een interview met Bert Jan Geveke. Het bericht 1 digitale overheid? Alleen als we onze deskundigheid delen verscheen eerst op Digitale Overheid.