MIVD en AIVD verwachten toename Chinese cyberaanvallen via edge devices
Nieuwsbericht07-10-2026 | 11:00
Het aantal Chinese cyberaanvallen via kwetsbare edge devices zal de komende jaren flink toenemen. Chinese hackers richten hun pijlen steeds vaker op apparaten die organisaties gebruiken om met het internet te verbinden, de zogenaamde ‘edge devices’.
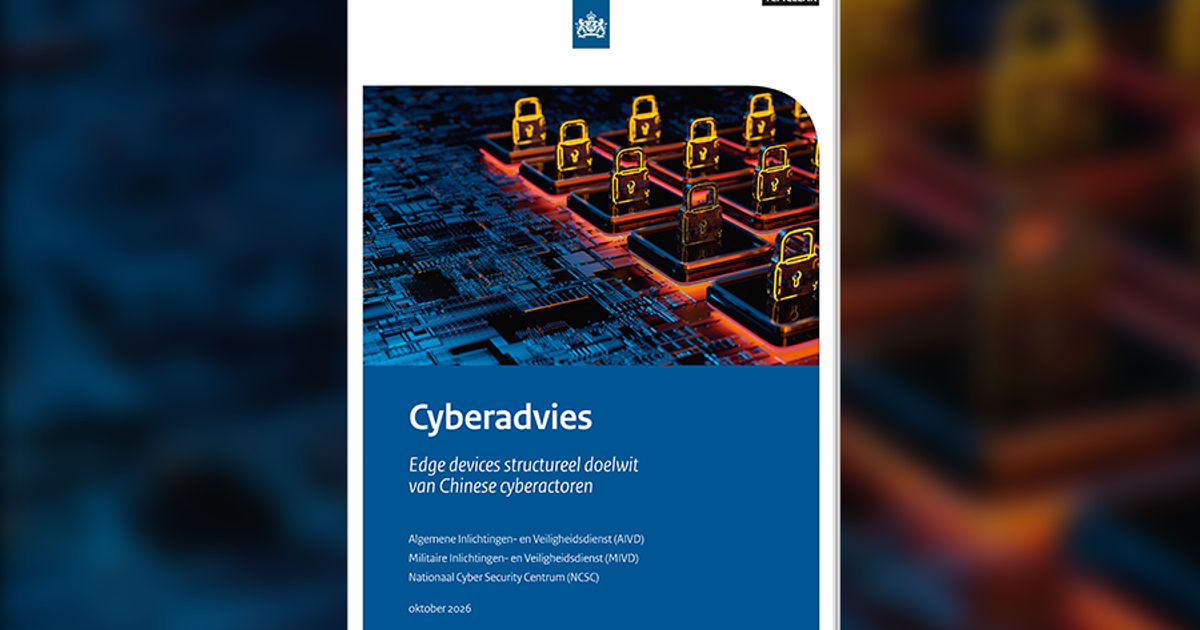
Dat verwachten de Militaire Inlichtingen- en Veiligheidsdienst (MIVD) en de Algemene Inlichtingen- en Veiligheidsdienst (AIVD). Vandaag brengen de diensten een cyberadvies uit om organisaties te helpen zich beter tegen deze dreiging te beschermen.
Met slimme technieken dringen hackers via zwakke plekken in edge devices een netwerk binnen. Uit inlichtingen van de diensten blijkt dat Chinese hackers over diepgaande kennis beschikken over deze apparaten. Ze bestuderen westerse hard- en software tot in detail en hebben soms zelfs de geheime broncode in handen. Hierdoor kunnen ze intensief diepgaand onderzoek doen naar zwakke plekken in deze hard- en software, zonder dat de fabrikant hiervan weet. Daarbij helpt AI (Artificial Intelligence) de hackers om gevonden kwetsbaarheden sneller te vinden en uit te buiten.
Een bekende werkwijze
De MIVD waarschuwde in zijn laatste jaarverslag al voor de toename van Chinese hackaanvallen. Het gaat hierbij specifiek om hacks via edge devices aan de ‘rand’ van het netwerk, die direct met het internet verbonden zijn, zoals firewalls, VPN-gateways en portals. Hoewel verschillende groepen hackers dit soort apparaten aanvallen, is dit een kenmerkende werkwijze van Chinese hackers. Zij hebben de afgelopen jaren herhaaldelijk via kwetsbare edge devices netwerken van verschillende slachtoffers getroffen, waaronder Nederlandse organisaties.
Vergroten van de weerbaarheid
Hoewel organisaties aanvallen op hun netwerk niet altijd volledig kunnen voorkomen, kan de slagingskans van een aanval wel aanzienlijk worden verkleind. In het advies staan verschillende tips, zoals het zo snel mogelijk installeren van de nieuwste beveiligingsupdates en het instellen van meerdere beveiligingslagen, bijvoorbeeld via tweestapsverificatie. [Link naar cyberadvies]
Over het cyberadvies
Met dit cyberadvies helpen de MIVD en AIVD organisaties om hun digitale veiligheid te verbeteren. Op basis van kennis en inlichtingen geven de MIVD en AIVD concreet advies over welke maatregelen nodig zijn om digitale aanvallen (bijvoorbeeld door andere landen) te voorkomen. Dit doen zij in nauwe samenwerking met het NCSC. De adviezen zijn te vinden op de websites van de AIVD, Defensie en het NCSC.
Dit artikel is afkomstig van AIVD.
Lees het volledige artikelGerelateerde artikelen
NCSC-2026-0405 [1.00] [M/H] Kwetsbaarheden verholpen in Google Android
Google heeft kwetsbaarheden verholpen in Android. Samsung heeft de voor Samsung Mobile relevante kwetsbaarheden verholpen in hun producten. De kwetsbaarheden betreffen onder andere onjuiste bounds checking, ontbrekende permissiecontroles, integer overflows, onjuist geïnitialiseerde pointers, type c...
NCSC-2026-0404 [1.00] [M/H] Kwetsbaarheden verholpen in WatchGuard Fireware OS
WatchGuard heeft meerdere kwetsbaarheden verholpen in Fireware OS. De impact van deze kwetsbaarheden varieert, net als de toegangsrechten die nodig zijn voor misbruik. - Een aanvaller met schrijfrechten op het systeem kan via een kwetsbaarheid in SAML single sign-on-sessies een kwaadaardig sessiebe...
ABRO: beveiligingseisen voor overheidsopdrachten
Bedrijven die voor de Rijksoverheid of politie een opdracht uitvoeren met risico’s voor de nationale veiligheid moeten voldoen aan de uniforme beveiligingseisen. Het bericht ABRO: beveiligingseisen voor overheidsopdrachten verscheen eerst op Digitale Overheid.